Polda Metro Jaya membongkar kasus kejahatan siber berupa penyebaran SMS phishing yang mencatut nama bank di sekitar koridor MRT Bundaran HI–Blok M, Jakarta. Lima tersangka ditangkap terkait perkara ini.
Penyelidikan berawal dari laporan korban berinisial BD dengan Surat Laporan nomor LP/B/5500/VIl/2026/SPKT/POLDA METRO JAYA tertanggal 28 Juli 2026.
Adapun penyidik menjerat para pelaku dengan pasal 48 junto pasal 32 Undang-Undang Informasi dan Transaksi Elektronik (ITE), pasal 49 junto pasal 33 UU ITE, pasal 50 junto pasal 34 UU ITE, pasal 51 junto pasal 35 UU ITE, serta pasal 20 dan 21 Kitab Undang-Undang Hukum Pidana.
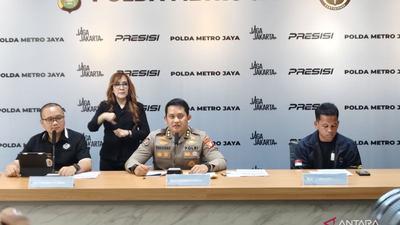
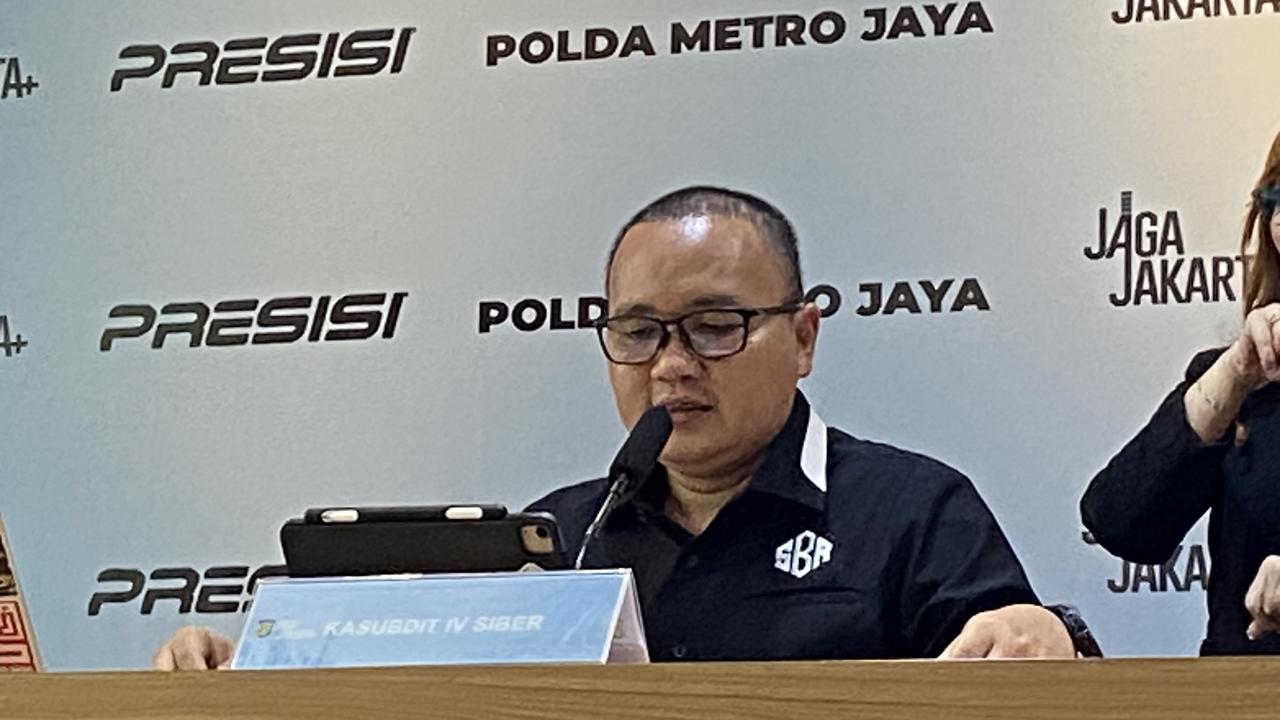
Kepala Subdirektorat (Kasubdit) IV Direktorat Reserse Siber (Ditres Siber) Polda Metro Jaya, AKBP Grawas Sugiharto, menyampaikan temuan awal kasus ini di Jakarta Selatan berdasarkan keluhan warga.
“Mulanya kami menemukan kejadian ini berada di sekitar wilayah Jakarta Selatan yang awalnya kami mendapat laporan atau keluhan dari masyarakat terkait adanya penerimaan SMS palsu atau fake SMS yang di-blasting di sekitar rute MRT mulai dari Bundaran HI-Blok M,” kata Kepala Subdirektorat (Kasubdit) IV Direktorat Reserse Siber (Ditressiber) Polda Metro Jaya, AKBP Grawas Sugiharto di gedung Polda Metro Jaya, Jumat (2/10).
Ia menambahkan adanya laporan lain dari masyarakat terkait pesan serupa yang mengatasnamakan sejumlah perusahaan.
“Selain itu, kami juga menerima laporan dari masyarakat terkait pesan-pesan atau SMS palsu yang mengatasnamakan beberapa perusahaan,” ujar Grawas.
Advertisement
Modus Kejahatan Siber: Link Phishing dan Fake BTS
Menurut Grawas, pelaku mengatasnamakan tiga perusahaan untuk menipu korban. Setelah menerima SMS tersebut, korban diarahkan ke situs palsu yang menyerupai halaman resmi milik tiga perusahaan yang dicatut.
“Pertama adalah salah satu gerai coffee shop, yang kedua mengatasnamakan provider, serta yang ketiga adalah mengatasnamakan pihak perbankan yang mana pada SMS itu terdapat link yang mengarahkan penggunanya ke sebuah website palsu yang menyerupai website asli,” kata Grawas.
Ia menyebut tautan phishing itu disebarluaskan menggunakan alat blasting, yakni perangkat Fake BTS.
“Fake BTS ini adalah alat yang mensimulasikan spektrum frekuensi GSM kepada mobile phone atau handphone yang berada di sekitar alat tersebut. Sehingga alat tersebut dapat beroperasi layaknya BTS asli meskipun BTS tersebut adalah BTS bayangan atau fake BTS,” tandas Grawas.